怎么使用SSH远程连接Linux服务器?
想要管理Linux服务器,首先要掌握SSH远程连接。SSH是一种加密的网络协议,可以让你在本地电脑上安全地登录并操作远程服务器,无需到机房现场。本文按照准备、登录、工具三个环节,讲清楚完整的操作流程。
连接前的准备工作
在进行SSH远程连接服务器之前,需要先确认四项信息:服务器的公网IP地址、SSH端口(默认为22)、登录用户名(通常是root),以及登录密码或私钥文件。这些信息一般会在服务器开通后通过邮件或控制台提供。
同时要确认服务器端的SSH服务已经运行,并且防火墙或安全组已放行对应端口。Ubuntu和Debian可执行 systemctl status ssh 查看状态,CentOS和Rocky Linux则使用 systemctl status sshd。
使用命令行登录与配置密钥
Windows 10及以上版本、macOS和Linux都自带OpenSSH客户端,打开PowerShell或终端即可使用。基本格式如下:
ssh root@服务器IP
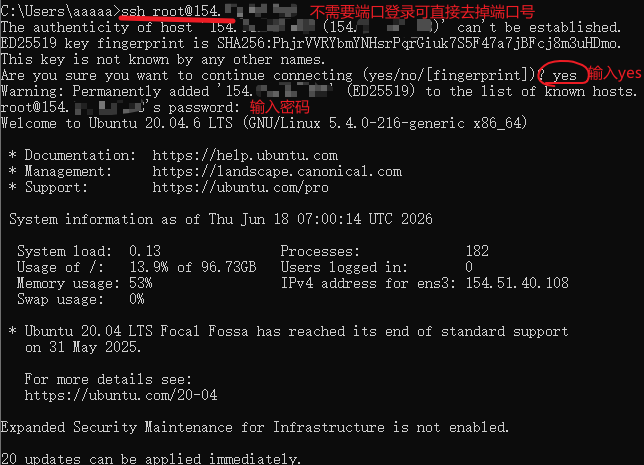
如果端口不是22,需要用 -p 参数指定,例如 ssh -p 2222 root@服务器IP。首次连接会提示确认主机指纹,输入 yes 后再输入密码即可登录。输入密码时屏幕不会显示任何字符,这是正常现象。
为了提升安全性,建议改用密钥免密登录。如果你开通的是VMRack的云服务器,控制后台可直接创建密钥用于免密登录,或者可通过windows自带的OpenSSH功能生成密钥后用于登录。
密钥登录验证成功后,可编辑 /etc/ssh/sshd_config,将 PasswordAuthentication 设置为 no 以关闭密码登录,再重启SSH服务生效。操作时请保留一个已登录的窗口,避免配置错误导致无法连接。
图形化客户端与故障排查
不习惯命令行的用户,可以选择图形化的SSH连接工具,常见的有PuTTY、Xshell、MobaXterm和Termius。它们都支持保存会话、管理多台服务器和导入私钥,适合经常维护多台机器的场景。
使用时只需新建会话,填写主机IP、端口和用户名,再选择密码或密钥认证方式即可。MobaXterm还自带SFTP文件面板,方便上传和下载文件。连接失败时,可以按以下情况逐项排查:
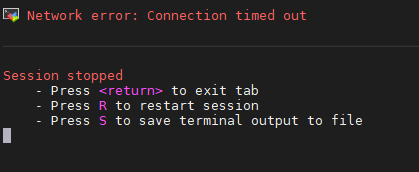
• Connection timed out:检查IP是否正确、安全组或防火墙是否放行SSH端口,以及本地网络是否正常。
• Connection refused:通常是SSH服务未启动,或端口填写错误。
• Permission denied:用户名、密码或私钥不正确,或服务器禁止了root密码登录。
• UNPROTECTED PRIVATE KEY FILE:私钥权限过宽,执行 chmod 600 私钥文件 修正。
如果访问海外服务器时延迟高、经常断线,可以选择线路更优的机器。VMRack三网精品VPS搭载CN2 GIA、AS9929、CMIN2线路,晚高峰下连接更稳定,适合长期使用。
总结
掌握SSH远程连接的关键,在于准备好IP、端口和认证信息,通过命令行或图形化客户端完成登录,并用密钥认证提升安全性。遇到问题时,从网络、端口、服务状态和认证方式逐项排查,大多数故障都能快速解决。